
Celaya, Guanajuato.- El Sistema Integral de Gestión del Agua y Alcantarillado (SIGAA), antes JUMAPA, en Celaya ha sido víctima recurrente de ataques cibernéticos e intentos de acceso no autorizado, sin que hasta el momento se haya logrado vulnerar ni hackear sus sistemas, reconoció el director del organismo operador, Saúl Trejo Fuentes.
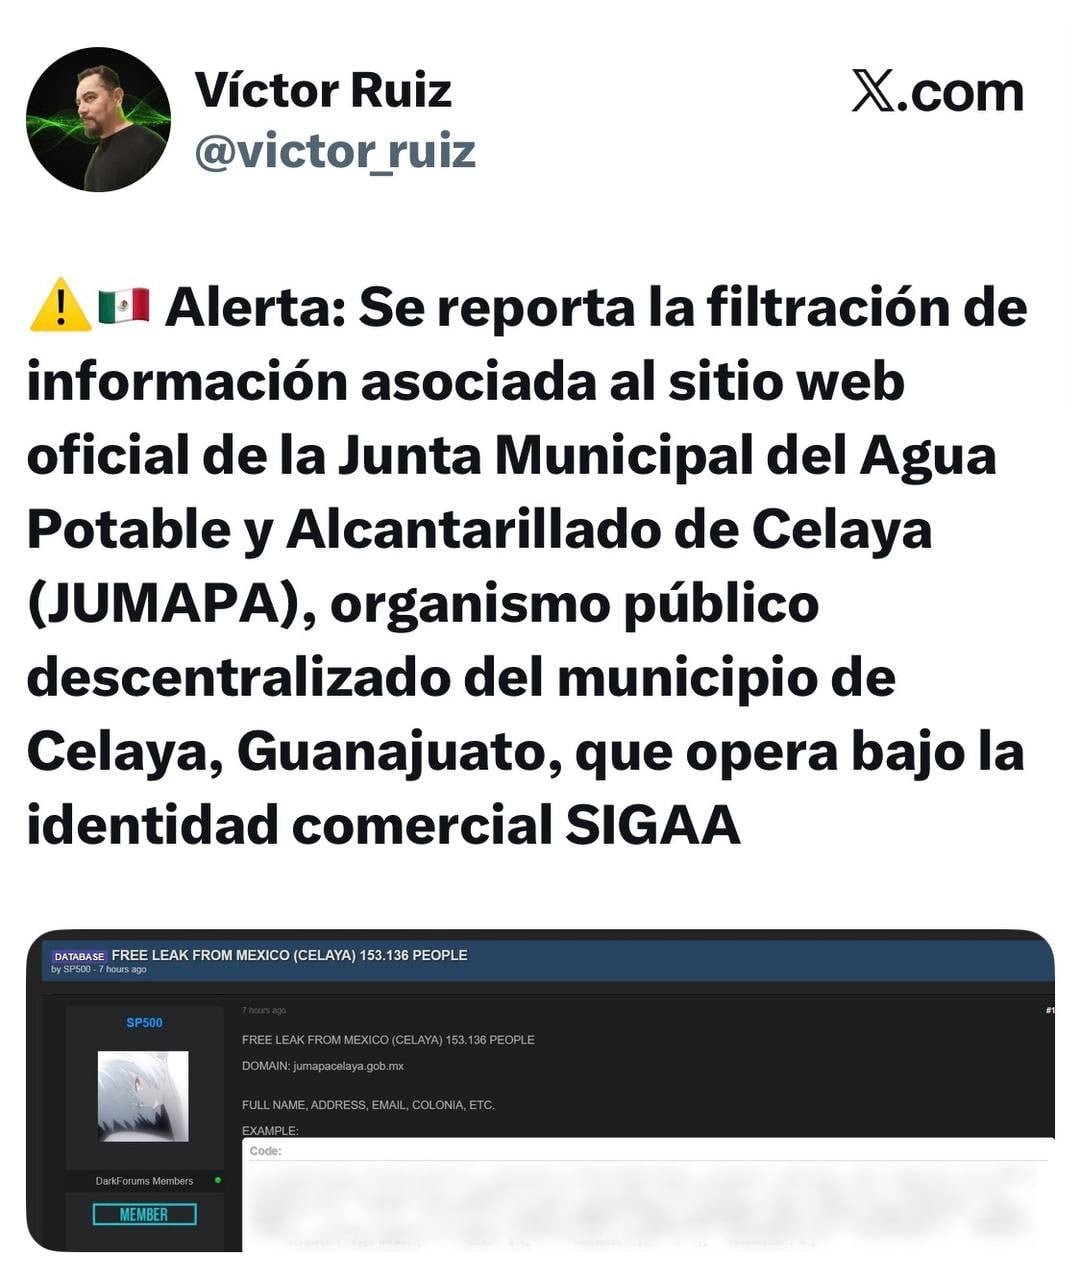
Esto luego de que, en la red social X (antes Twitter), el especialista en ciberseguridad y analista tecnológico Víctor Ruiz publicara una alerta sobre la supuesta exposición de datos correspondientes a aproximadamente 153 mil 136 personas en Celaya. En sus mensajes, hizo un llamado a las autoridades competentes para investigar el incidente, determinar el alcance de la información comprometida y adoptar de forma inmediata las medidas de seguridad, contención y protección necesarias para mitigar riesgos a la población.


Celaya
Celaya conmemora el 216 aniversario del nacimiento del Ejército Insurgente
Al respecto, Trejo Fuentes señaló que la dependencia se enteró de la situación a través de las mismas redes sociales y que no han recibido ninguna solicitud o contacto directo por parte de quien realizó la publicación. Sin embargo, el área de Tecnologías de la Información del organismo está revisando el tema.
“Nosotros nos enteramos, al igual que ustedes, por un tuit, que, bueno, ya no son tuits, ya son un ‘X’, donde presuntamente se dio ese hackeo. Estamos revisando con el área de informática del organismo si se dio; hasta el momento no hemos detectado nada”, afirmó el director.
El titular del organismo explicó que las dependencias públicas son un blanco constante para este tipo de conductas, incrementadas por el avance tecnológico y la inteligencia artificial. Mencionó que incluso instancias como la Fiscalía del Estado han sufrido ataques similares.
“Desafortunadamente, como va avanzando la tecnología, el desarrollo de la inteligencia artificial, seguramente cada vez más dependencias van a ser objeto de intentos de hackeo. Bueno, hasta la Fiscalía la hackearon, o sea, imagínense. Nosotros, obviamente, no resguardamos ese tipo de información tan delicada, pero pues sí somos objeto de intento de hackeo”, señaló.
Agregó que hace unos días registraron intentos para ingresar a un área de la página web del organismo.
“Tuvimos en una de las áreas del organismo, específicamente en una de las áreas de la página o del dominio, intentos de ingreso a sesión de gente no autorizada. Fue hace algunos días, entonces continuamente estamos bloqueando ese tema; es algo de lo que no está exenta ninguna dependencia”, señaló.
El funcionario aseguró que la dependencia ha establecido sus propios sistemas de seguridad, que hasta el momento han funcionado frente a los intentos de hackeo.
“Frecuentemente tenemos intentos de hackeo, tenemos intentos de ingresar a los sistemas por personas no autorizadas y continuamente se han repelido. Nosotros pagamos servicios de antivirus, firewalls, tenemos servicios especializados precisamente para proteger la información de los ciudadanos y aún no hemos detectado que hayamos sufrido esa vulnerabilidad de la seguridad. Estamos en proceso de revisión, es un tema complejo, pero el área de TI está revisándolo”, detalló.
El funcionario manifestó que no les han pedido dinero ni han recibido alguna amenaza de hackear los sistemas internos del SIGGA.
Trejo Fuentes precisó que, hace unos días, cuando detectaron intentos de inicio de sesión no autorizados en una sección específica del dominio o página web del organismo, bloquearon el ingreso, aunque no descartó que se haya tratado de un fallo interno.
“Son ingresos no autorizados a un área en específico del dominio. Trataron de ingresar; pudiera haber sido hasta alguien que se equivocó dentro del mismo organismo. Fue un intento de acceso, pero obviamente no pudo acceder porque no tenía las credenciales”, indicó el funcionario.
Actualmente, el área de Tecnologías de la Información del organismo operador se encuentra cotejando si las capturas de pantalla difundidas en redes sociales corresponden a la información real resguardada por el SIGGA. Sin embargo, insistió en que los usuarios pueden estar tranquilos, pues hasta el momento no se ha detectado que su información haya sido vulnerada.
“Tenemos firewalls, tenemos los antivirus y el área de TI está monitoreando continuamente la actividad que pudiera llegar a ser sospechosa. No sé, si hay algún intento de ingresar a predios o múltiples consultas, estamos continuamente revisando eso precisamente para evitar que pueda haber ese tipo de filtraciones”, afirmó.
Trejo Fuentes dijo que tampoco la ventanilla única de pago se podría hackear ya que su ingreso se encuentra encriptado y está garantizada la protección de datos sensibles de los usuarios, así como la información financiera, ya que no se almacena en sus servidores locales.
“Eso está seguro, está encriptado y se maneja a través de una de las entidades bancarias grandes del país y directamente los datos, bancarios, la información bancaria se va al sistema del banco no lo tenemos nosotros”, señaló.
De confirmarse la vulneración, el organismo interpondrá la denuncia legal correspondiente ante las autoridades.
“Pues eso sería ir avanzando, pero sí, obviamente vamos a interponer una denuncia en caso de que resultara que es cierto que se vulnera la seguridad”, indicó.
Sobre la filtración de correos electrónicos ocurrida hace una semana, aclaró que se trató de un hecho menor ocasionado por un error humano al enviar un mensaje en copia oculta a varios usuarios del organismo operador, descartando que guarde relación con un ciberataque.
Según el especialista en ciberseguridad y analista tecnológico y fundador de la compañía SILIKN, Víctor Ruiz, la base de datos está expuesta en internet con información del organismo operador del agua en Celaya y contiene un archivo con alrededor de 153 mil registros detallados, lo que representa un riesgo potencial para la ciudadanía ante posibles delitos como estafas, extorsiones y fraudes.

Seguridad
Pelea familiar en Celaya deja heridos a menor, mujer y presunto agresor

El analista tecnológico señaló que tras la localización del conjunto de datos correspondientes a la paramunicipal, se procedió a revisar el contenido del archivo, detectando información sensible de los usuarios del municipio, como nombres completos, direcciones físicas, información sobre lo que pagan y los adeudos que tienen.
La gravedad del incidente radica en el uso que se podría dar a estos datos personales y financieros que quedaron expuestos en internet y podrían servir para cometer delitos como estafas, extorsiones o fraudes.
Noticias de Celaya:
Celaya tendrá nuevo obispo, Víctor Aguilar estará a cargo de Diócesis de Querétaro
Cabalgata de la Independencia llega a Celaya; San Juan de la Vega la recibe con fiesta
Vecinos y comerciantes de Celaya improvisan señalamiento por alcantarilla destapada en avenida Tecnológico